ThePattern#A014DE — Wenn Sicherheit vom Zufall abhängt
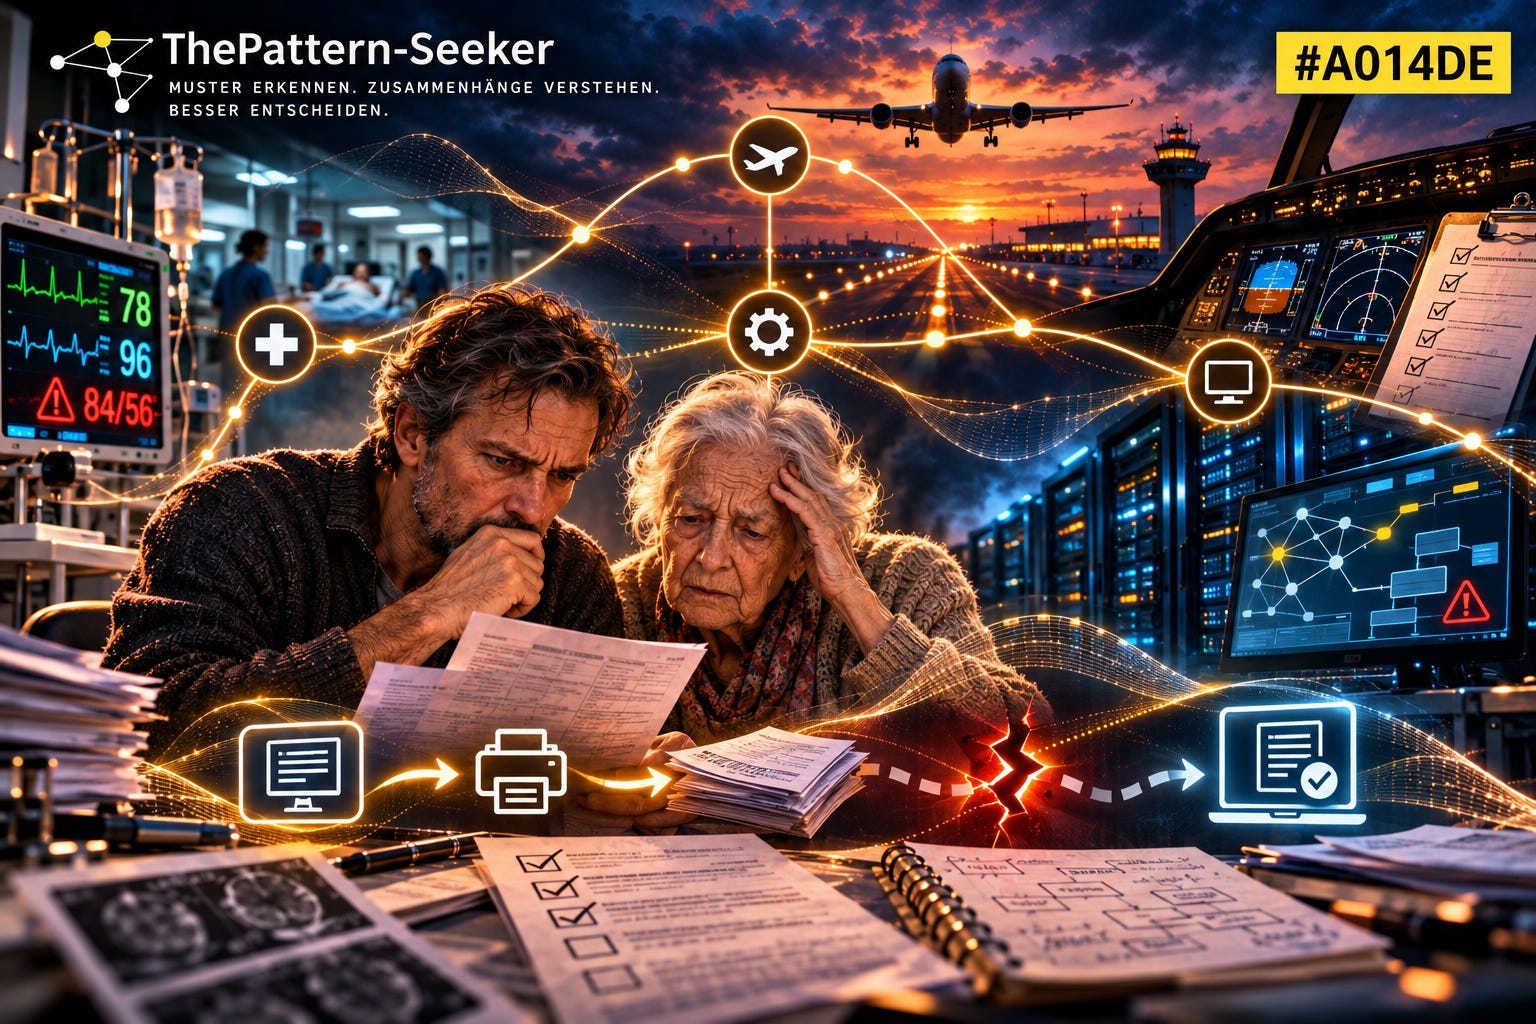
Warum intelligente Menschen unsichere Systeme betreiben – und was Luftfahrt, IT und Medizin über die unsichtbaren Fehlerketten unserer Gesellschaft verraten.
Es beginnt mit einer ganz gewöhnlichen Besprechung
Es ist früher Morgen. Mehrere Menschen sitzen an einem Tisch, vor ihnen Unterlagen, vielleicht ein Laptop, daneben Kaffee. Sie sprechen darüber, was sie heute erwartet, welche Probleme bereits bekannt sind, welche Aufgaben erledigt werden müssen und wer dafür verantwortlich sein wird.
Vielleicht befinden wir uns in einem Krankenhaus, wo Ärzte und Pflegekräfte die Patienten der vergangenen Nachtschicht besprechen. Vielleicht sitzen wir in einem Flughafen, wo zwei Piloten ihren nächsten Flug vorbereiten. Möglicherweise befinden wir uns auch in einer IT-Abteilung, in der Administratoren eine geplante Systemänderung diskutieren, oder in einem Logistikzentrum, wo Mitarbeitende klären, welche Lieferungen erwartet werden und ob ausreichend Waren verfügbar sind.
Der Ort ist unterschiedlich, die Fachsprache ebenfalls. Die Technik mag sich erheblich unterscheiden, und auch die Konsequenzen möglicher Fehler sind nicht immer dieselben.
Aber alle diese Besprechungen haben etwas gemeinsam.
Menschen führen Informationen zusammen, bewerten eine Situation, treffen Entscheidungen, verteilen Aufgaben und gehen anschließend davon aus, dass die vereinbarten Schritte tatsächlich ausgeführt werden.
Das klingt zunächst selbstverständlich. Schließlich funktioniert menschliche Zusammenarbeit seit Jahrtausenden nach vergleichbaren Prinzipien.
Nur gibt es dabei ein Problem, über das erstaunlich selten gesprochen wird.
Eine getroffene Entscheidung ist noch keine ausgeführte Handlung. Eine übergebene Information ist noch keine verstandene Information. Und eine abgeschlossene Besprechung bedeutet keineswegs, dass der besprochene Prozess erfolgreich abgeschlossen wurde.
Wer schon einmal an einer größeren beruflichen Besprechung teilgenommen hat, kennt wahrscheinlich die anschließenden Fragen.
Hatte nicht jemand zugesagt, sich darum zu kümmern? War diese Information nicht bereits weitergegeben worden? Weshalb wusste die andere Abteilung davon nichts? Und wer sollte eigentlich überprüfen, ob das erledigt wurde?
Solche Fragen können harmlos sein, wenn die Kaffeemaschine nicht rechtzeitig repariert wurde.
Sie bekommen jedoch eine völlig andere Bedeutung, wenn ein Verkehrsflugzeug mit zahlreichen Passagieren startet, ein Rechenzentrum die Infrastruktur einer ganzen Region versorgt oder ein schwer erkrankter Mensch aus einem Krankenhaus entlassen wird.
Denn dann hängt von der Zuverlässigkeit dieser Zusammenarbeit unter Umständen nicht nur Geld ab.
Dann hängen Menschenleben daran.
Und deshalb genügt es nicht, dass Menschen miteinander reden.
Ein sicherer Prozess muss gewährleisten, dass aus den richtigen Informationen tatsächlich die richtigen Handlungen entstehen – und dass jemand bemerkt, wenn genau das nicht geschieht.
Eike, Marion und zwei plötzlich erkrankte Piloten
Nehmen wir zwei Menschen, die zunächst überhaupt nichts miteinander verbindet.
Eike ist 51 Jahre alt, technisch versiert und besitzt umfangreiche Erfahrung mit komplexen IT-Systemen. Eike kennt sich außerdem mit Flugzeugen aus, versteht grundlegende aerodynamische Zusammenhänge und hat sich intensiv mit den technischen Systemen moderner Cockpits beschäftigt.
Marion ist 80 Jahre alt. Sie hat ein anderes Leben geführt, andere Fähigkeiten erworben und nie einen besonderen Anlass gehabt, sich mit Verkehrsflugzeugen, Computersystemen oder technischen Sicherheitsverfahren auseinanderzusetzen.
Beide sitzen in einem Passagierflugzeug.
Sie haben ihre Tickets bezahlt, ihr Gepäck verstaut und sich angeschnallt. Mehr wird von ihnen nicht verlangt. Niemand erwartet, dass sie die Wartungsunterlagen des Flugzeugs überprüfen, die technischen Systeme verstehen oder beurteilen können, ob die Besatzung sämtliche vorgeschriebenen Sicherheitsverfahren korrekt durchgeführt hat.
Und das ist gut so.
Stellen wir uns nun eine außergewöhnliche Situation vor.
Beide Piloten erkranken während des Fluges durch eine schwere Lebensmittelvergiftung und sind plötzlich nicht mehr in der Lage, das Flugzeug zu steuern.
Eine solche Situation wäre selten, aber für unser Gedankenexperiment nehmen wir sie an.
Nun kommt die Frage auf, ob jemand unter den Passagieren helfen könnte.
Eike meldet sich. Dank der technischen Kenntnisse besteht möglicherweise eine bessere Chance, die Instrumente zu verstehen, Anweisungen der Flugsicherung umzusetzen und mit den vorhandenen Flugzeugsystemen eine Landung zu versuchen.
Eine sichere Landung wäre damit keineswegs garantiert. Die Steuerung eines Verkehrsflugzeugs verlangt weit mehr als technisches Grundverständnis, insbesondere bei ungünstigem Wetter, komplexen Anflugverfahren oder technischen Störungen.
Marion hätte ohne entsprechende Vorkenntnisse vermutlich wesentlich größere Schwierigkeiten.
Aber genau das ist der Punkt.
Weshalb sollten die Überlebenschancen sämtlicher Passagiere davon abhängen, ob zufällig Eike oder Marion versucht, das Flugzeug zu landen?
Die Antwort ist offensichtlich: Das sollten sie nicht.
Deshalb existieren in der gewerblichen Luftfahrt Sicherheitskonzepte, mit denen derartige Risiken bereits lange vor dem Start reduziert werden sollen. Dazu gehören ausgebildete Besatzungen, vorgeschriebene Verfahren, technische Redundanzen, Wartungsvorschriften, Sicherheitskontrollen und definierte Reaktionen auf außergewöhnliche Ereignisse.
Natürlich bleibt ein Restrisiko bestehen. Kein technisches System kann sämtliche denkbaren Ereignisse ausschließen.
Aber das grundlegende Prinzip ist eindeutig: Die Sicherheit eines Fluges darf nicht darauf ausgelegt sein, dass sich im Notfall schon irgendein fachkundiger Passagier finden wird.
Jetzt verlassen wir das Flugzeug.
Und schicken Eike und Marion ins Krankenhaus.
Zwei Patienten, derselbe Systemfehler
Eike und Marion benötigen aufgrund erheblicher gesundheitlicher Beschwerden eine Krankenhausbehandlung.
Bei beiden werden Untersuchungen durchgeführt, medizinische Befunde erhoben und entsprechende Dokumente erstellt. Nach Abschluss der Akutbehandlung werden sie entlassen, wobei eine weitere ambulante Versorgung notwendig ist.
Das Krankenhaus verfügt über die medizinischen Informationen. Sie existieren bereits, häufig sogar in digitaler Form.
Aber stellen wir uns vor, dass diese Unterlagen nicht zuverlässig in die elektronische Patientenakte übertragen werden. Gleichzeitig ist die weitere Behandlung organisatorisch nicht ausreichend abgesichert.
Eike bemerkt das.
Dank technischer Kenntnisse kann Eike die Unterlagen selbst digitalisieren, in die elektronische Patientenakte hochladen, deren Aktivitätenprotokolle kontrollieren und herausfinden, welche medizinischen Einrichtungen darauf zugegriffen haben.
Anschließend beginnt die eigentliche Arbeit: Arztpraxen kontaktieren, Befunde erläutern, Medikamente organisieren und dafür sorgen, dass die medizinische Versorgung trotz der entstandenen Informationslücke weiterläuft.
Marion dagegen kennt diese technischen Möglichkeiten nicht. Vielleicht besitzt sie kein geeignetes Smartphone. Vielleicht ist sie gesundheitlich zu erschöpft, um komplizierte Verwaltungsprozesse zu bewältigen. Vielleicht versteht sie nicht, weshalb ihre nächste Arztpraxis bestimmte Untersuchungsergebnisse gar nicht kennt.
Und möglicherweise gibt es niemanden, der diese Aufgaben für sie übernimmt.
Was geschieht dann?
Das lässt sich nicht pauschal beantworten. Vielleicht wird die Lücke rechtzeitig erkannt. Vielleicht erfolgt die notwendige Weiterbehandlung trotzdem. Vielleicht entstehen Verzögerungen, unnötige Untersuchungen oder gesundheitliche Schäden.
Aber bereits die Möglichkeit solcher unterschiedlichen Verläufe zeigt ein grundlegendes Problem.
Der medizinische Systemfehler ist bei beiden Menschen derselbe. Ihre Fähigkeit, ihn selbst zu erkennen und zu kompensieren, ist es nicht.
Marion ist deshalb nicht weniger intelligent als Eike. Ihr fehlen lediglich bestimmte technische Kenntnisse und möglicherweise die gesundheitlichen Ressourcen, um Aufgaben zu übernehmen, die eigentlich nicht zu denen eines Patienten gehören sollten.
In der Luftfahrt würde niemand erwarten, dass Marion die Wartungsdokumentation überprüft, damit ihr Flugzeug sicher starten kann.
Warum sollte sie dann nach einem Krankenhausaufenthalt selbst herausfinden müssen, ob ihre medizinischen Unterlagen dort verfügbar sind, wo sie für die nächste Behandlung benötigt werden?
Eike ist dabei keine zufällig gewählte Modellfigur. Die Fähigkeiten und Erfahrungen sind eng an meine eigenen angelehnt, während Marion für die Perspektive eines älteren Menschen steht, der solche Versorgungslücken nicht eigenständig schließen kann.
Die Geschichte mit dem Flugzeug ist ein Gedankenexperiment. Ebenso ist Marions medizinischer Verlauf hypothetisch.
Die tatsächliche Erfahrung hinter Eikes Krankenhausaufenthalt stammt dagegen aus meinem eigenen Leben.
Und sie liefert eine Pointe, die man sich als Satiriker kaum besser ausdenken könnte.
Wenn die Deutsche Post das Krankenhaus digitalisieren muss
Am 26. Oktober 2026 wurde ich in der Zentralen Notaufnahme des Universitätsklinikums Hamburg-Eppendorf, kurz UKE, untersucht. Wegen erheblicher neurologischer Beschwerden waren weitere Untersuchungen und eine anschließende fachärztliche Versorgung notwendig.
Nach der Behandlung erhielt ich einen fünfseitigen Entlassungsbericht.
Das Dokument existierte also.
Was zunächst nicht funktionierte, war seine Bereitstellung über die elektronische Patientenakte, kurz ePA.
Also fotografierte ich den Bericht noch im Krankenhaus selbst ab, wandelte die Bilder in ein PDF um und stellte das Dokument eigenhändig in meine ePA ein. Anschließend kümmerte ich mich darum, dass meine weiterbehandelnden Ärzte davon erfuhren und die erforderliche Versorgung organisiert werden konnte.
Damit hätte die Geschichte eigentlich enden können.
Tat sie aber nicht.
Am 2. November wurde beim UKE ein Ausdruck des fünfseitigen Entlassungsberichts erstellt. Dieser gelangte anschließend auf dem traditionellen Postweg zu meiner hinterlegten Anschrift.
Am 5. November erhielt ich das Dokument über den POSTSCAN-Service der Deutschen Post als PDF.
Man muss sich diesen Ablauf einmal vorstellen.
Ein Universitätsklinikum erstellt ein digitales Dokument, druckt es aus, steckt es in einen Umschlag, übergibt es einem Postdienstleister, und dieser digitalisiert es anschließend erneut, damit der Empfänger es wieder elektronisch lesen kann.
Digital. Analog. Digital.
Ein Prozess, der sich möglicherweise hervorragend als Demonstration eines historischen Medienbruchs eignet, allerdings weniger als Vorzeigeprojekt moderner Gesundheitsdigitalisierung.
Bei meiner Kontrolle am späten 5. November war weiterhin kein entsprechender eigener Upload des UKE in meiner ePA erkennbar.
Nun könnte man argumentieren, dass der postalische Versand immerhin dafür sorgt, dass der Patient seine Unterlagen erhält.
Allerdings existiert noch ein kleines logistisches Detail.
Die in einem Krankenhaus hinterlegte Anschrift muss nicht zwingend der Ort sein, an dem sich ein Mensch tatsächlich aufhält. Menschen können vorübergehend bei Angehörigen wohnen, sich in einer Pflegeeinrichtung befinden, verreist sein oder aus gesundheitlichen Gründen ihren gewöhnlichen Aufenthaltsort verlassen haben.
Ein erfolgreich versendeter Brief beweist also weder, dass der Empfänger ihn rechtzeitig liest, noch, dass er ihn überhaupt persönlich erreicht.
Und selbst wenn der Patient den Brief erhält, bleibt die nächste Frage offen.
Welcher Arzt soll ihn anschließend behandeln?
Die Hausarztpraxis? Eine neurologische Praxis? Eine orthopädische Sprechstunde? Eine andere Klinik? Möglicherweise eine Einrichtung, die zum Zeitpunkt der Entlassung noch gar nicht feststeht?
Das Krankenhaus kennt den künftigen Behandler unter Umständen nicht. Der künftige Behandler wiederum weiß möglicherweise nicht einmal, dass der Patient zuvor im UKE untersucht wurde.
Die vollständige Adresse eines Patienten zu kennen, ist eben nicht dasselbe wie die medizinisch notwendige Information an die richtige Behandlungseinrichtung zu übermitteln.
Die Post kennt den Empfänger. Das Krankenhaus kennt den Befund. Der nächste Arzt braucht den Befund. Und trotzdem können alle Beteiligten ihre jeweiligen Arbeitsschritte für erledigt halten, während die eigentliche Informationsübergabe ausbleibt.
Das ist kein Problem mangelnder Rechenleistung.
Es ist ein Problem der Prozessarchitektur.
Und damit noch nicht einmal das einzige.
Wenn die Behandlung endet, aber das medizinische Problem bleibt
Um die zweite Sicherheitslücke zu verstehen, müssen wir einige Jahre zurückgehen.
Während einer Autofahrt im Hochsommer entwickelte ich erhebliche Beschwerden, die auf eine mögliche Herzproblematik hindeuteten.
Zu Hause zeichnete ich mit meiner Apple Watch ein EKG auf und nahm Kontakt zum ärztlichen Bereitschaftsdienst auf. Aufgrund der geschilderten Beschwerden wurde schließlich ein Rettungswagen mit zusätzlichem Notarzt zu mir geschickt.
Die Rettungskräfte untersuchten mich, sahen einen ernsthaften kardiologischen Abklärungsbedarf und brachten mich ins Krankenhaus.
Dort folgte eine umfangreiche Diagnostik. Es wurden verschiedene Untersuchungen durchgeführt, ohne dass sich eine eindeutige Ursache für die Beschwerden feststellen ließ.
Anschließend wurde ich entlassen.
Nach meiner Erinnerung erhielt ich keine konkret organisierte kardiologische Anschlussversorgung, obwohl die Ursache noch nicht abschließend geklärt war.
Also suchte ich selbst eine kardiologische Praxis auf und ließ mich erneut untersuchen. Im weiteren Verlauf erwiesen sich Blutdruckprobleme und Stress als wesentliche Erklärungsansätze.
Ob die Klinik damals sämtliche medizinischen und organisatorischen Pflichten erfüllt hatte, ließe sich nur anhand der vollständigen Unterlagen beurteilen. Das ist hier nicht die entscheidende Frage.
Wesentlich ist die Struktur des Vorgangs.
Eine Notaufnahme muss nicht jede denkbare Ursache endgültig diagnostizieren. Sie soll vor allem akute Gefahren erkennen, behandeln oder ausreichend ausschließen.
Aber ein organisatorisch abgeschlossener Krankenhausfall bedeutet nicht automatisch, dass auch die medizinische Fragestellung erledigt ist.
Wenn weiterer Abklärungsbedarf besteht, muss dieser als offener medizinischer Vorgang nachvollziehbar bleiben.
Hier zeigen sich zwei unterschiedliche Probleme, die sich an derselben Schnittstelle begegnen.
Im früheren kardiologischen Fall war die medizinische Ursache zunächst ungeklärt, während die Fortsetzung der Diagnostik nach meiner Wahrnehmung nicht verbindlich organisiert wurde.
Beim UKE-Aufenthalt im Oktober 2026 lagen konkrete Befunde und Therapieempfehlungen vor, deren digitale Bereitstellung und weitere Bearbeitung nicht zuverlässig funktionierten.
Im ersten Fall fehlte eine ausreichend gesicherte Versorgungskontinuität. Im zweiten Fall war die Informationskontinuität gestört.
Beide Male konnte ich die entstandene Lücke zumindest teilweise selbst überbrücken.
Aber was wäre geschehen, wenn an meiner Stelle Marion die Patientin gewesen wäre?
Was, wenn niemand bemerkt hätte, dass ein entscheidender Befund fehlt? Was, wenn niemand die weitere Ursachenklärung organisiert hätte? Was, wenn die nächste behandelnde Praxis überhaupt nicht gewusst hätte, dass es eine entsprechende Voruntersuchung gab?
Die möglichen Folgen lassen sich nicht rückwirkend aus einem hypothetischen Fall berechnen.
Aber die gemeinsame strukturelle Schwachstelle lässt sich sehr wohl erkennen.
Eine medizinische Behandlung kann an einer organisatorischen Grenze enden, während der medizinische Informations- oder Handlungsbedarf über diese Grenze hinaus fortbesteht.
Und genau das führt uns zu einer anderen Branche, in der solche Probleme bestens bekannt sind.
Der Server läuft. Der Patient ist entlassen. Drei grüne Häkchen.
In meiner früheren beruflichen Tätigkeit als IT-Administrator und Systemtechniker habe ich mich immer wieder mit vergleichbaren Problemen beschäftigt.
Wenn beispielsweise eine zentrale Netzwerkkomponente aktualisiert wird, kann diese Änderung Auswirkungen auf zahlreiche andere Systeme haben.
Ein Router wird neu konfiguriert. Eine Firewall erhält zusätzliche Regeln. Ein Server bekommt ein Update. Eine Datenbank wird verändert.
Zunächst funktioniert scheinbar alles.
Die betroffene Komponente ist erreichbar, die Änderung wurde erfolgreich gespeichert und der zuständige Administrator kann den Vorgang abschließen.
Aber was bedeutet das eigentlich?
Vielleicht erreicht ein abhängiger Dienst seitdem bestimmte Datenbanken nicht mehr. Vielleicht ist eine Datensicherung unterbrochen. Möglicherweise funktioniert ein Teil der Anwendungen weiterhin, während andere nur noch eingeschränkt erreichbar sind.
Wer ausschließlich das unmittelbar veränderte System kontrolliert, bemerkt diese Folgen möglicherweise nicht.
Deshalb existieren in professionell organisierten IT-Betrieben Change-Management-Verfahren, automatisierte Tests, Monitoring, dokumentierte Rückfallverfahren und klar definierte Verantwortlichkeiten.
Nicht überall. Und keineswegs immer konsequent.
Gerade in historisch gewachsenen Unternehmens-IT-Abteilungen können informelle Abläufe dominieren, bei denen erfahrene Mitarbeitende auf ihr Wissen und ihre Routine vertrauen.
Das funktioniert häufig erstaunlich lange.
Bis es nicht mehr funktioniert.
Dann beginnt die Suche nach der Ursache. Wurde die Änderung dokumentiert? Sind alle abhängigen Systeme geprüft worden? Gab es eine Sicherheitskopie? Wurde die zuständige Abteilung informiert? Und wer hat eigentlich entschieden, dass der Vorgang abgeschlossen werden durfte?
Wer diese Fragen erst nach einem größeren Systemausfall stellt, betreibt keine besonders vorausschauende Sicherheitstechnik.
Er betreibt technische Archäologie.
Dabei steckt in einem professionellen Änderungsverfahren eine wichtige Unterscheidung: Es genügt nicht, dass eine Änderung technisch angenommen wurde. Entscheidend ist, ob das Gesamtsystem anschließend den erwarteten Zustand erreicht hat.
Eine erfolgreiche Speicherung ist noch kein Nachweis erfolgreicher Funktion.
Dasselbe gilt für eine Informationsübertragung.
Ein Versandstatus zeigt zunächst nur, dass etwas versendet wurde. Eine Empfangsbestätigung zeigt, dass etwas angekommen ist. Aber selbst das beweist noch nicht, dass die Information verstanden, richtig zugeordnet und bei einer notwendigen Entscheidung berücksichtigt wurde.
Das sind unterschiedliche Zustände, die unterschiedliche Kontrollen verlangen.
Nun ersetzen wir den Begriff „Netzwerkkomponente“ durch „medizinische Untersuchung“, den Begriff „abhängiger Dienst“ durch „weiterbehandelnde Arztpraxis“ und den Begriff „Change-Abschluss“ durch „Krankenhausentlassung“.
Die Parallele wird ziemlich offensichtlich.
In beiden Fällen entstehen Informationen, deren Bedeutung über die ursprüngliche Organisationseinheit hinausreichen kann.
In beiden Fällen existieren Abhängigkeiten, die für einzelne Beteiligte nicht vollständig sichtbar sind.
Und in beiden Fällen kann ein isoliert erfolgreich abgeschlossener Arbeitsschritt Teil einer insgesamt unvollständigen Prozesskette sein.
Der Server läuft. Der Patient ist entlassen. Der Bericht wurde erstellt. Drei grüne Häkchen. Und niemand weiß, ob das Gesamtsystem tatsächlich funktioniert.
Wer darin lediglich drei unabhängige administrative Vorgänge sieht, übersieht den entscheidenden Zusammenhang.
Wer dagegen fragt, wie die Informationen, Entscheidungen und Folgehandlungen miteinander verbunden sind, beginnt systemisch zu denken.
Die Fähigkeit, Zusammenhänge zu erkennen
Stellen wir uns einen Administrator vor, der nach einer scheinbar erfolgreichen Änderung plötzlich ungewöhnliche Fehlermeldungen aus einer ganz anderen Abteilung erhält.
Die betroffenen Anwendungen wurden gar nicht verändert. Auch die Datenbanken scheinen normal zu funktionieren. Jede zuständige Fachgruppe betrachtet zunächst nur ihren eigenen Verantwortungsbereich.
Aber der Administrator erkennt einen möglichen Zusammenhang.
Vielleicht benötigt die Anwendung eine Netzwerkverbindung, die durch die neue Firewall-Regel verändert wurde. Vielleicht funktioniert der Dienst nur unter bestimmten Bedingungen, weshalb der Fehler bei einer oberflächlichen Prüfung gar nicht sichtbar war.
Es ist noch keine bewiesene Ursache. Aber eine überprüfbare Hypothese.
Der Administrator betrachtet nicht länger ausschließlich einzelne technische Komponenten, sondern ihre Beziehungen zueinander.
Genau diese Denkweise wird in der Wissenschaft unter anderem als Systems Thinking, also Systemdenken, untersucht.
Dabei geht es um die Fähigkeit, Muster, Wechselwirkungen, Rückkopplungen, zeitliche Verzögerungen und mögliche Fehlerfortpflanzungen innerhalb komplexer Systeme zu erkennen.
Ein verwandtes wissenschaftliches Konzept trägt den Namen Systems Intelligence, systemische Intelligenz.
Esa Saarinen und Raimo Hämäläinen haben es ab 2004 ausgearbeitet. Gemeinsam mit Juha Törmänen wurde 2016 ein Messinstrument veröffentlicht, das acht Dimensionen systemisch intelligenten Denkens und Handelns untersucht.
Das ist allerdings kein allgemein anerkannter eigenständiger Intelligenzquotient. Ein hoher IQ garantiert nicht automatisch, dass jemand sämtliche systemischen Zusammenhänge erkennt. Umgekehrt lässt sich aus einer guten Systemanalyse auch kein bestimmter IQ ableiten.
Fachwissen, praktische Erfahrung, Neugier, kognitive Fähigkeiten und die Bereitschaft, über Zuständigkeitsgrenzen hinauszudenken, können miteinander zusammenwirken.
Die entscheidende Frage für unsere Betrachtung ist jedoch eine andere.
Was nützt es einer Organisation, wenn einzelne Menschen systemische Fehler erkennen, sie aber nicht in der Lage ist, daraus verbindliche Veränderungen abzuleiten?
Ein Krankenhaus kann hochqualifizierte Ärzte beschäftigen, hervorragende Pflegekräfte haben, erfahrene IT-Administratoren einsetzen und trotzdem unzureichend abgesicherte Prozesse betreiben.
Dasselbe gilt für Unternehmen, Behörden und Logistikorganisationen.
Das Problem entsteht häufig nicht innerhalb der einzelnen Kompetenzbereiche.
Es entsteht zwischen ihnen.
Ein Mitarbeiter weiß, welche Information er benötigt. Ein anderer weiß, wo sie gespeichert ist. Ein Dritter könnte die technische Übertragung automatisieren. Ein Vierter besitzt die organisatorische Entscheidungskompetenz.
Aber niemand führt diese Kenntnisse zu einer verbindlichen Gesamtlösung zusammen.
Schlimmer noch: Es kann passieren, dass Menschen, die solche übergreifenden Zusammenhänge erkennen und auf notwendige Veränderungen hinweisen, auf Widerstand stoßen.
Denn eine Sicherheitsverbesserung verändert häufig bestehende Zuständigkeiten und Gewohnheiten. Sie erzeugt zunächst sichtbaren Aufwand, während ihr Nutzen teilweise darin besteht, dass bestimmte Schäden künftig überhaupt nicht mehr eintreten.
Und ein Ereignis, das erfolgreich verhindert wurde, lässt sich bekanntlich schlecht fotografieren.
Das ist für Organisationen ein unangenehmes wirtschaftliches Problem: Die Investition ist sichtbar, der verhinderte Schaden dagegen häufig nicht.
Solange nichts passiert, erscheint der bestehende Ablauf ausreichend.
Passiert doch etwas, beginnt die Suche nach Verantwortlichen.
Und wenn sich anschließend niemand für die vollständige Fehlerkette zuständig fühlt, bleibt die strukturelle Ursache möglicherweise bestehen.
Ein intelligentes Gesamtsystem entsteht nicht automatisch dadurch, dass man viele intelligente Menschen darin beschäftigt.
Es entsteht erst, wenn die Organisation deren Wissen, Entscheidungen und Handlungen zuverlässig miteinander verbindet.
Individuelle systemische Intelligenz ist die Fähigkeit, Zusammenhänge zu erkennen und entsprechend zu handeln.
Organisatorische systemische Intelligenz muss zusätzlich dafür sorgen, dass diese Erkenntnisse nicht an Hierarchien, Abteilungsgrenzen oder unklaren Zuständigkeiten scheitern.
Und die technische Sicherheitsarchitektur muss gewährleisten, dass daraus möglichst zuverlässige, überprüfbare Abläufe werden.
Das sind drei unterschiedliche Voraussetzungen.
Keine davon ersetzt die andere.
Die Luftfahrt kennt menschliche Fehlbarkeit längst
Piloten verwenden Checklisten nicht deshalb, weil sie weniger intelligent wären als andere Menschen.
Sie verwenden sie, weil sie hervorragend ausgebildete Menschen sind, die trotzdem unter Zeitdruck, Stress, Müdigkeit oder hoher Arbeitsbelastung Fehler machen können.
Die Checkliste ist keine persönliche Beleidigung.
Sie ist eine Sicherheitsbarriere.
Sie stellt sicher, dass definierte Prüfungen durchgeführt werden, ohne dass sich die Besatzung ausschließlich auf Erinnerung und individuelle Aufmerksamkeit verlassen muss.
Hinzu kommen standardisierte Betriebsverfahren, gegenseitige Kontrollen, geregelte Verantwortlichkeiten und Verfahren für Abweichungen vom Normalbetrieb.
Nicht jeder Kontrollschritt ist technisch verriegelt, und auch die Luftfahrt besitzt keine vollständige Immunität gegen menschliche Fehler.
Aber ihre Sicherheitsarchitektur behandelt menschliche Fehlbarkeit ausdrücklich als vorhersehbare Eigenschaft des Systems.
Dasselbe gilt für die Flugzeugwartung.
Die europäische Luftfahrtaufsicht EASA verlangt in Part-145, dass Wartungsorganisationen ihre Arbeiten angemessen planen, menschliche Leistungsgrenzen einschließlich Ermüdung berücksichtigen und bei Schicht- oder Personalwechseln relevante Informationen ausreichend übergeben.
Das ist bemerkenswert, weil Ermüdung dort nicht lediglich als individuelles Problem eines Mitarbeitenden betrachtet wird.
Sie ist ein Faktor der Betriebssicherheit.
In Krankenhäusern existieren ebenfalls Checklisten, Qualitätsmanagement, standardisierte Übergaben und Arbeitsschutzvorschriften. Eine pauschale Behauptung, die Medizin kenne solche Verfahren nicht, wäre falsch.
Aber eine zentrale Frage bleibt bestehen.
Wie durchgängig greifen diese Sicherheitsmechanismen, wenn ein Patient eine Abteilung oder gleich eine ganze Einrichtung verlässt?
Wer kontrolliert die Vollständigkeit der Informationsübergabe?
Wer stellt fest, dass noch Befunde ausstehen?
Wer bemerkt, dass die weitere Versorgung nicht organisiert wurde?
Und wer übernimmt die Verantwortung, wenn die ursprünglich zuständige Person längst Feierabend hat?
Gerade die Arbeitsbedingungen des medizinischen Personals machen diese Fragen bedeutsam.
Längere Dienste, hohe Arbeitsbelastung und Schlafmangel können die Leistungsfähigkeit beeinträchtigen. Gleichzeitig gehören Konzentration, Aufmerksamkeit, klinisches Urteilsvermögen und eine zuverlässige Dokumentation zu den unverzichtbaren Anforderungen medizinischer Arbeit.
Im April 2025 veröffentlichte die englische Patientensicherheitsuntersuchungsstelle HSSIB einen Bericht über die Auswirkungen von Personalermüdung auf die Patientensicherheit.
Die Untersuchung beschrieb Müdigkeit als relevantes, aber unzureichend erfasstes Sicherheitsrisiko. Sie identifizierte unter anderem lange Dienste, hohe Arbeitsbelastung, unzureichende Pausen und organisatorische Schwierigkeiten beim Umgang mit Ermüdung.
Ausgerechnet dort, wo Menschen unter besonders schwierigen Bedingungen komplexe medizinische Entscheidungen treffen müssen, können zusätzliche Sicherheitsbarrieren von erheblichem Wert sein.
Denn ein automatischer Prozess wird nicht müde, weil die vorherige Schicht besonders anstrengend war.
Er vergisst keine Aufgabe, weil jemand zwischen zwei Notfällen noch schnell einen Bericht unterschreiben musste.
Und er verliert keine Information, weil die verantwortliche Person plötzlich zu einem anderen Patienten gerufen wurde.
Zumindest dann nicht, wenn der Prozess vernünftig konstruiert wurde.
Denn natürlich kann auch Software versagen.
Und wer schlechte Prozesse automatisiert, erhält nicht automatisch gute Prozesse.
Man erhält zunächst nur schlechte Prozesse, die ihre Fehler mit beeindruckender Geschwindigkeit wiederholen.
Die Katastrophe ohne gemeinsamen Unfallort
Die Weltgesundheitsorganisation weist seit Jahren darauf hin, dass vermeidbare Patientenschäden weltweit ein erhebliches Problem darstellen.
Nach ihren veröffentlichten Schätzungen erleidet ungefähr jeder zehnte Patient im Zusammenhang mit der Gesundheitsversorgung einen Schaden. Mehr als die Hälfte dieser Schäden gilt als grundsätzlich vermeidbar.
Diese Zahlen betreffen sehr unterschiedliche Ursachen. Sie beweisen keineswegs, dass mangelhafte Informationsübermittlung oder fehlende Automatisierung für einen bestimmten Anteil verantwortlich sind.
Aber sie zeigen die Größenordnung des Patientensicherheitsproblems.
Und nun stellen wir uns zwei unterschiedliche Ereignisse vor.
Bei einem Verkehrsflugzeug versagen mehrere Sicherheitsbarrieren. Das Flugzeug stürzt ab, zahlreiche Menschen sterben. Es folgt eine Untersuchung, die technische, organisatorische und menschliche Ursachen rekonstruieren soll.
Ein solches Ereignis hinterlässt einen Unfallort, einen zeitlich eingrenzbaren Ablauf und zahlreiche miteinander verbundene Hinweise.
Im Gesundheitswesen könnte eine wiederkehrende organisatorische Schwachstelle dagegen über Monate oder Jahre hinweg unterschiedliche Patienten betreffen.
Bei einem fehlt ein entscheidender Befund.
Bei einer anderen wird eine notwendige Folgeuntersuchung nicht rechtzeitig veranlasst.
Ein dritter Patient erhält eine Behandlung, ohne dass alle relevanten Informationen aus vorherigen Untersuchungen verfügbar sind.
Vielleicht entstehen gesundheitliche Schäden. Vielleicht bleiben sie aus. Vielleicht werden die Probleme rechtzeitig entdeckt.
Aber wenn Schäden entstehen, müssen diese nicht zwangsläufig als Teile derselben systemischen Fehlerkette erkannt werden.
Es gibt keinen gemeinsamen Unfallort.
Kein einzelnes Wrack.
Keinen Moment, in dem die gesamte Gesellschaft gleichzeitig erkennen muss, dass etwas grundlegend schiefgelaufen ist.
Die Konsequenzen eines systemischen Fehlers können sich über zahlreiche Menschen, Einrichtungen und Zeiträume verteilen, während seine gemeinsame Ursache unerkannt bleibt.
Damit wird nicht behauptet, dass hinter unterschiedlichen medizinischen Schäden grundsätzlich dieselbe Ursache steckt.
Die Aussage ist eine andere.
Nur weil eine kausale Verbindung nicht erkannt wurde, bedeutet das nicht, dass sie nicht existiert.
Gerade komplexe technische und organisatorische Systeme können Fehler über zahlreiche Zwischenschritte weitertragen. Eine ursprüngliche Störung wird verändert, abgeschwächt, verstärkt oder mit anderen Problemen kombiniert.
Irgendwann tritt möglicherweise ein Schaden auf, der mit der ursprünglichen Störung kaum noch offensichtlich verbunden ist.
Das kennen wir aus der IT, aus Lieferketten, aus Energienetzen und aus vielen anderen Bereichen kritischer Infrastruktur.
Ein scheinbar kleiner Fehler in einem Datensystem kann nachgelagerte Prozesse beeinträchtigen. Eine fehlerhafte Bestandsinformation kann Lieferentscheidungen beeinflussen. Eine verspätete Lieferung kann wiederum die Verfügbarkeit medizinischer Materialien verändern.
Nicht jede dieser Störungen führt zu einem Schaden. Aber eine mögliche Fehlerfortpflanzung verschwindet nicht dadurch, dass jede beteiligte Organisation lediglich ihre eigene Zuständigkeit betrachtet.
Wer nur die einzelne Abteilung untersucht, kann den Fehler des Gesamtsystems übersehen.
Und wer ausschließlich nach bereits eingetretenen Schäden sucht, übersieht möglicherweise die Sicherheitslücken, die bislang nur deshalb folgenlos geblieben sind, weil andere Menschen rechtzeitig eingegriffen haben.
Genau deshalb muss Sicherheitsmanagement mehr leisten als die nachträgliche Untersuchung offensichtlicher Katastrophen.
Es muss auch jene Verbindungen erkennen können, über die sich kleine Fehler zu größeren Problemen entwickeln könnten.
Warum ein Gesetz noch kein funktionierender Sicherheitsmechanismus ist
Kehren wir zur elektronischen Patientenakte zurück.
In Deutschland existiert bereits eine gesetzliche Befüllungspflicht.
§ 348 des Fünften Sozialgesetzbuchs verpflichtet zugelassene Krankenhäuser unter den entsprechenden Voraussetzungen, bestimmte elektronisch verarbeitete Behandlungsdokumente in die ePA zu übertragen. Dazu gehören unter anderem elektronische Entlassbriefe, Laborbefunde und Befundberichte aus bildgebender Diagnostik.
Die Pflicht ist also keineswegs bloß ein freundlicher Wunsch des Gesetzgebers.
Allerdings bestätigt die gematik in ihren offiziellen Informationen zugleich, dass keine allgemeine Vorgabe besteht, wie schnell Befunde in die ePA eingestellt werden müssen.
Und genau hier liegt ein erheblicher Unterschied zwischen einer gesetzlichen Zielvorgabe und einem technisch abgesicherten Pflichtprozess.
Eine Information kann medizinisch dringend benötigt werden, obwohl die Regelungen keine allgemein gültige, eindeutig messbare Uploadfrist vorgeben.
Natürlich existieren zusätzliche ärztliche Sorgfalts- und Informationspflichten. Deren Verletzung kann auch ohne bereits eingetretenen Patientenschaden relevant sein.
Aber das ändert nichts an der technischen Schwachstelle.
Wenn eine Information rechtzeitig verfügbar sein muss, warum sollte das System nicht bereits selbst überprüfen, ob sie tatsächlich verfügbar ist?
Warum muss ein Mensch jedes Mal daran denken, einen technisch standardisierbaren Vorgang anzustoßen?
Warum soll der Patient kontrollieren, ob eine Übertragung funktioniert hat?
Und weshalb muss überhaupt erst jemand eine fehlende Information bemerken, bevor der Fehler bearbeitet wird?
Die gematik bestätigt ausdrücklich, dass die ePA-Befüllung grundsätzlich automatisiert werden kann.
Es fehlt also nicht die technische Grundidee.
Was fehlt, ist eine durchgehend verbindliche, überprüfbare Umsetzung, die Datenübertragung und medizinische Prozessverantwortung miteinander verbindet.
Und genau das lässt sich ändern.
Wie ein wirklich sicherer Prozess aussehen könnte
Stellen wir uns vor, ein Patient wird im Krankenhaus aufgenommen.
Seine Identität wird festgestellt, die Zugriffsberechtigungen zur elektronischen Patientenakte werden geprüft und der Behandlungsfall im Krankenhausinformationssystem angelegt.
Während der Behandlung entstehen medizinische Dokumente. Untersuchungsergebnisse werden erfasst, Befunde erstellt und weitere Maßnahmen geplant.
Bis hierhin geschieht im Grunde nichts Ungewöhnliches.
Der entscheidende Unterschied beginnt beim Abschluss der Behandlung.
Sobald eine Entlassung im System registriert wird, startet automatisch ein definierter Übertragungsprozess.
Das Krankenhausinformationssystem identifiziert die fertiggestellten Dokumente, deren Übertragung gesetzlich vorgesehen ist, berücksichtigt vorhandene Widersprüche und Einschränkungen und übermittelt die entsprechenden Informationen an die ePA.
Anschließend überprüft das System, ob die Übertragung tatsächlich erfolgreich war.
Nicht, ob ein Mitarbeiter auf eine Schaltfläche geklickt hat.
Nicht, ob der Vorgang auf einer internen Aufgabenliste als erledigt markiert wurde.
Sondern ob die Daten nachweislich übertragen wurden.
Falls die Übertragung scheitert, wird der Fehler automatisch protokolliert. Das System versucht die Übermittlung erneut oder leitet einen definierten Ersatzprozess ein. Bleibt das Problem bestehen, wird es an eine verantwortliche Stelle eskaliert.
Noch nicht fertiggestellte Befunde bleiben als offene Vorgänge erhalten und werden nach ihrer Freigabe nachgeliefert.
Bei medizinisch kritischen Informationen können zusätzliche Verfahren greifen, die eine aktive Benachrichtigung und eine verantwortliche Übernahme sicherstellen.
Und wenn das Krankenhaus die nächste behandelnde Praxis noch gar nicht kennt?
Dann ändert das nichts an der grundsätzlichen Verfügbarkeit der vorgeschriebenen Informationen in der ePA. Berechtigte nachbehandelnde Einrichtungen können sie später abrufen, ohne vorher wissen zu müssen, in welcher Klinik sie entstanden sind.
Damit wird die freie Arztwahl nicht zum technischen Hindernis.
Eine erfolgreich befüllte ePA garantiert allerdings noch nicht, dass der spätere Behandler sämtliche relevanten Informationen tatsächlich liest und medizinisch korrekt verwendet.
Deshalb brauchen wir eine zweite Sicherheitskette.
Sie betrifft nicht die Verfügbarkeit medizinischer Dokumente, sondern die Nachverfolgung notwendiger Behandlungsschritte.
Wenn ärztlich festgestellt wird, dass eine zusätzliche fachärztliche Untersuchung notwendig ist, darf diese Information nicht einfach mit dem Abschluss des Krankenhausfalls verschwinden.
Das System könnte automatisch einen nachverfolgbaren Vorgang eröffnen, verfügbare Versorgungsangebote berücksichtigen und mit Zustimmung des Patienten bei der Terminorganisation unterstützen.
Ob die weitere Behandlung medizinisch erforderlich ist, bleibt selbstverständlich eine fachliche Entscheidung.
Ob eine daraus folgende organisatorische Aufgabe vergessen wird, sollte dagegen möglichst keine Frage menschlicher Erinnerung mehr sein.
Dabei müssen Patientenrechte und Datenschutz erhalten bleiben. Nicht jede lokale Notiz gehört automatisch in die ePA, nicht jeder Arzt darf unbegrenzt auf alle Informationen zugreifen, und ein ausgeübter Widerspruch muss respektiert werden.
Ebenso darf ein technischer Uploadfehler nicht dazu führen, dass ein medizinisch entlassbarer Mensch gegen seinen Willen im Krankenhaus festgehalten wird.
Aber technische Ausfälle benötigen dokumentierte Ersatzwege und eine verbindliche Nachverfolgung.
Die Grundidee ist einfach.
Medizinische Entscheidungen bleiben menschlich. Die zuverlässige Ausführung standardisierbarer Folgeprozesse wird technisch abgesichert.
Das ist keine Zukunftsvision aus einem Science-Fiction-Roman.
Es sind Prinzipien, die im professionellen IT-Betrieb und in anderen sicherheitskritischen Bereichen längst bekannt sind.
Wer kontrolliert eigentlich die Kontrolle?
Selbst die beste technische Sicherheitsarchitektur wird nicht sämtliche Fehler verhindern.
Software kann ausfallen. Daten können falsch zugeordnet werden. Schnittstellen können fehlerhaft arbeiten. Menschen können erforderliche Informationen unvollständig dokumentieren.
Deshalb genügt Automatisierung allein nicht.
Wir benötigen zusätzlich Verfahren, die erkennen, ob die Sicherheitsmechanismen selbst zuverlässig funktionieren.
In der IT werden dafür unter anderem Monitoring, automatisierte Prüfungen, strukturierte Störungsanalysen und sogenannte Blameless Postmortems verwendet.
Das Ziel solcher Untersuchungen ist nicht primär, einen Schuldigen zu finden. Vielmehr soll verstanden werden, weshalb das System einen Fehler zugelassen hat und welche Maßnahmen seine Wiederholung verhindern können.
Google beschreibt diesen Ansatz in seinem öffentlich zugänglichen Handbuch zum Site Reliability Engineering.
In der Luftfahrt existiert mit unabhängigen Sicherheitsuntersuchungen ein verwandter Grundgedanke. Die Verordnung (EU) Nr. 996/2010 stellt ausdrücklich die Verhütung künftiger Unfälle und Störungen in den Mittelpunkt solcher Untersuchungen, nicht die Feststellung individueller Schuld oder Haftung.
England besitzt seit Oktober 2023 mit dem Health Services Safety Investigations Body eine unabhängige Organisation zur Untersuchung systemischer Patientensicherheitsrisiken.
Auch Deutschland verfügt über medizinisches Risikomanagement, Fehlermeldesysteme und verschiedene Untersuchungsinstrumente.
Doch eine bundesweit durchgängige Sicherheitsarchitektur, die kritische Informations- und Verantwortungsbrüche über unterschiedliche Einrichtungen hinweg zuverlässig erkennt, untersucht und ihre Korrektur kontrolliert, ergibt sich daraus noch nicht automatisch.
Hier müsste eine moderne Sicherheitspolitik ansetzen.
Nicht jede Routineabweichung benötigt eine groß angelegte Untersuchung. Aber wiederkehrende technische Fehler, kritische Versorgungsabbrüche und gefährliche Kombinationen organisatorischer Schwachstellen sollten erkennbar und analysierbar sein, bevor aus ihnen schwerwiegende Schäden entstehen.
Dafür wären geeignete technische Ereignisprotokolle, klare Zuständigkeiten, datenschutzgerechte Auswertungen und unabhängige Untersuchungsmöglichkeiten notwendig.
Denn auch die Kontrolle eines Sicherheitssystems muss selbst kontrollierbar sein.
Sonst erzeugen wir lediglich eine weitere Ebene von Verfahren, die auf dem Papier wunderbar funktionieren.
Und Papier hatten wir inzwischen wirklich genug.
Eike, Marion und die Verantwortung des Systems
Kehren wir zu unseren beiden Passagieren zurück.
Eike besitzt die Fähigkeiten, eine fehlerhafte medizinische Informationsübergabe zu erkennen und möglicherweise selbst zu reparieren.
Marion besitzt diese Fähigkeiten nicht.
Das ist weder ungewöhnlich noch verwerflich.
Menschen unterscheiden sich in ihrem Wissen, ihrer Erfahrung, ihren körperlichen Möglichkeiten, ihrer gesundheitlichen Belastbarkeit und ihrer Fähigkeit, komplexe technische Zusammenhänge zu verstehen.
Eine Gesellschaft, die kritische Infrastruktur betreibt, muss diese Unterschiede berücksichtigen.
Sie kann nicht voraussetzen, dass jeder Patient gleichzeitig medizinischer Fachmann, IT-Administrator, Verwaltungsjurist und Koordinator seiner eigenen Anschlussversorgung ist.
Ebenso wenig würde eine Fluggesellschaft ihren Passagieren erklären, dass die Einhaltung der Wartungsvorschriften letztlich auch ein Stück weit deren Eigenverantwortung sei.
Die Sicherheitsarchitektur muss gerade deshalb funktionieren, weil nicht jeder Mensch die Fähigkeiten besitzt, ihre Fehler zu kompensieren.
Eike und Marion sollen beide sicher reisen können.
Beide sollen medizinisch versorgt werden können.
Und beide sollen darauf vertrauen dürfen, dass lebenswichtige Informationen dort ankommen, wo sie benötigt werden, ohne dass sie vorher die Arbeitsweise sämtlicher beteiligter Institutionen verstehen müssen.
Die notwendige technische und organisatorische Zuverlässigkeit darf dabei nicht vom Zufall persönlicher Fähigkeiten abhängen.
Das ist keine Forderung nach absoluter Sicherheit. Eine solche gibt es nicht.
Es ist die Forderung, bekannte und vermeidbare Fehlermechanismen nicht länger als unveränderliche Begleiterscheinungen menschlicher Zusammenarbeit zu akzeptieren.
Und sie geht über die individuelle Fähigkeit zum Systemdenken hinaus.
Denn es genügt nicht, dass Eike einen Fehler erkennt.
Das System muss in der Lage sein, diese Erkenntnis aufzunehmen, ihre Bedeutung zu prüfen und daraus eine dauerhafte Verbesserung abzuleiten.
Andernfalls bleibt Eike lediglich die Person, die immer wieder dort einspringt, wo die Organisation ihre eigenen Sicherheitsaufgaben nicht erfüllt.
Eine Art menschliches Notfallprogramm.
Praktisch für das System.
Anstrengend für Eike.
Und lebensgefährlich für Marion, wenn kein solches Notfallprogramm verfügbar ist.
Der Fehler, den wir uns nicht länger leisten sollten
Am Anfang dieses Artikels saßen mehrere Menschen an einem Tisch.
Sie besprachen die Lage, tauschten Informationen aus, verteilten Aufgaben und trafen Entscheidungen.
Genau das geschieht jeden Tag millionenfach in Unternehmen, Behörden, Krankenhäusern, Flughäfen, Werkstätten und Rechenzentren.
Diese Zusammenarbeit ist unverzichtbar.
Aber ihre Zuverlässigkeit darf nicht allein darauf beruhen, dass sämtliche Beteiligten jederzeit aufmerksam, ausreichend ausgeruht, vollständig informiert und frei von Fehlern handeln.
Denn Menschen sind Menschen.
Auch dann, wenn sie hervorragend ausgebildet, erfahren und hochintelligent sind.
Die entscheidende Leistung moderner Sicherheitstechnik besteht deshalb nicht darin, menschliche Fehler vollständig auszuschließen.
Sie besteht darin, Systeme so zu gestalten, dass solche Fehler möglichst früh erkannt, begrenzt und korrigiert werden, bevor sie schwerwiegende Folgen auslösen.
Und dort, wo technische Möglichkeiten bereits existieren, müssen wir fragen, weshalb ihre Nutzung noch immer von zusätzlichen individuellen Entscheidungen, Gewohnheiten und organisatorischen Zufällen abhängig sein darf.
Die elektronische Patientenakte ist dafür nur ein Beispiel.
Die zugrunde liegende Frage betrifft unsere gesamte kritische Infrastruktur.
Wer stellt sicher, dass eine Aufgabe nicht nur beschlossen, sondern tatsächlich erledigt wurde? Wer erkennt, wenn eine Information unterwegs verloren geht? Und wer trägt die Verantwortung für jene Fehler, die erst zwischen den Zuständigkeiten verschiedener Organisationen entstehen?
Vielleicht ist die gefährlichste Schwachstelle unserer modernen Gesellschaft nicht der einzelne Mensch, der einen Fehler macht.
Vielleicht ist es die Vorstellung, dass ausreichend intelligente Menschen schon dafür sorgen werden, dass ein komplexes System zuverlässig funktioniert.
Denn das funktioniert erstaunlich oft.
Bis es nicht mehr funktioniert.
Und dann stellt sich dieselbe Frage, die wir bereits aus der Luftfahrt kennen:
Warum wurde die bekannte Schwachstelle nicht beseitigt, bevor Menschen zu Schaden kamen?
Ein intelligentes Sicherheitssystem wartet nicht darauf, dass Eike den Fehler entdeckt. Es funktioniert auch für Marion.
Und wenn es das nicht tut, ist nicht Marion das Problem.
Sondern das System.
Quellen und fachliche Grundlagen
Luftfahrt und Sicherheitsuntersuchungen
-
EASA – Easy Access Rules for Continuing Airworthiness, Part-145, insbesondere 145.A.47 zu Wartungsplanung, menschlicher Leistungsfähigkeit und Informationsübergaben.
-
EASA – Easy Access Rules for Air Operations, insbesondere ORO.FTL zu Flugdienstzeiten, Ruhezeiten und Ermüdung.
-
Verordnung (EU) Nr. 996/2010, Untersuchung und Verhütung von Unfällen und Störungen in der Zivilluftfahrt.
Gesundheitswesen und Patientensicherheit
-
§ 348 SGB V – Übertragung von Behandlungsdaten in die elektronische Patientenakte durch zugelassene Krankenhäuser.
-
§ 39 SGB V – Krankenhausbehandlung und Entlassmanagement.
-
gematik – Fragen und Antworten zur ePA, insbesondere zur technischen Automatisierung und zu fehlenden allgemeinen Uploadfristen.
-
World Health Organization – Patient Safety, internationale Erkenntnisse zu vermeidbaren Schäden in der Gesundheitsversorgung.
-
Health Services Safety Investigations Body – The Impact of Staff Fatigue on Patient Safety, Untersuchungsbericht vom 24. April 2025.
IT-Zuverlässigkeit und systemische Intelligenz
-
Google – Site Reliability Engineering: Postmortem Culture, strukturierte Sicherheitsanalysen und organisationsweites Lernen aus Fehlern.
-
Törmänen, Hämäläinen und Saarinen (2016) – Systems Intelligence Inventory, The Learning Organization, 23(4), 218–231.
-
Törmänen – Systems Intelligence: Measurement and Modelling, Aalto University.
Fallgrundlage
Der geschilderte UKE-Vorgang beruht auf eigenen Erlebnissen und dokumentierten Abläufen vom 26. Oktober bis zum 5. November 2026. Der frühere kardiologische Notfall wird aus persönlicher Erinnerung wiedergegeben. Die Figuren Eike und Marion dienen der Veranschaulichung unterschiedlicher Möglichkeiten, Versorgungslücken eigenständig zu kompensieren; die Flugzeugsituation und Marions hypothetischer Behandlungsverlauf sind Gedankenexperimente. Aus ihnen werden keine tatsächlich eingetretenen Schadensfälle abgeleitet.
Der vorausgehende Artikel dieser Reihe lautet:
ThePattern#A012DE — Die medizinische ePA-Katastrophe, die niemand untersucht!